「SCS評価制度への準備が必要なのは分かったものの、自社は★3と★4のどちらを目指せばよいのだろう」と迷っていないでしょうか。
SCS評価制度の★3と★4は、企業の優劣を順位付けするものではなく、サプライチェーンにおけるセキュリティ対策状況を共通の基準で可視化する段階です。
結論からいうと、★3は一般的なサイバー攻撃への対策を整えたい企業向け、★4は被害拡大の防止や取引先のデータ・システム保護まで含め、より包括的な対策が求められる企業向けです。違いを理解し、自社の取引上の役割や守るべき情報に合わせて選ぶことが重要です。
SCS評価制度の目的や対象企業、制度全体の仕組みから確認したい方は、関連記事もあわせてご覧ください。
※本記事は2026年10月6日時点の公表情報をもとに作成しています。
この記事のポイント:
- ★3と★4では、求められる対策水準と要求事項の範囲が異なる
- ★3は専門家確認付き自己評価、★4は第三者評価と技術検証を行う
- ★の数ではなく、取引先からの要請や自社の役割を基準に判断する
SCS評価制度の★3と★4の違いを比較
★3と★4の主な違いは、「目指す水準」「要求事項」「評価方法」「確認内容」「有効期間」の5点です。
| 比較項目 | ★3 | ★4 |
|---|---|---|
| 目指す水準 | 一般的なサイバー攻撃に備える基礎的な対策 | 被害拡大の防止まで含む包括的な対策 |
| 要求事項 | 26件 | 43件 |
| 評価方法 | セキュリティ専門家の確認を経た自己評価 | 評価機関による第三者評価と技術検証 |
| 確認内容 | 主に書類の確認 | 文書確認、実地審査、技術検証 |
| 有効期間 | 1年 | 3年 |
※★4の有効期間は3年間ですが、有効期間中も1年ごとに自己評価を行い、結果を評価機関へ提出する必要があります。
★4は★3の要求事項を基礎としながら、対策範囲や確認方法が広がります。
ただし、★3を取得してからでなければ★4を取得できない仕組みではありません。自社に★4が必要であれば、最初から★4を目指すことも可能です。
★3は一般的なサイバー攻撃に備える水準
★3は、一般的なサイバー攻撃に対処できるセキュリティ水準を示す段階です。
取得希望企業が要求事項に基づいて自己評価を行い、その内容を所定の要件を満たすセキュリティ専門家が確認します。最終的には、経営層による自己適合宣誓と専門家の署名を含む評価結果を事務局へ提出します。
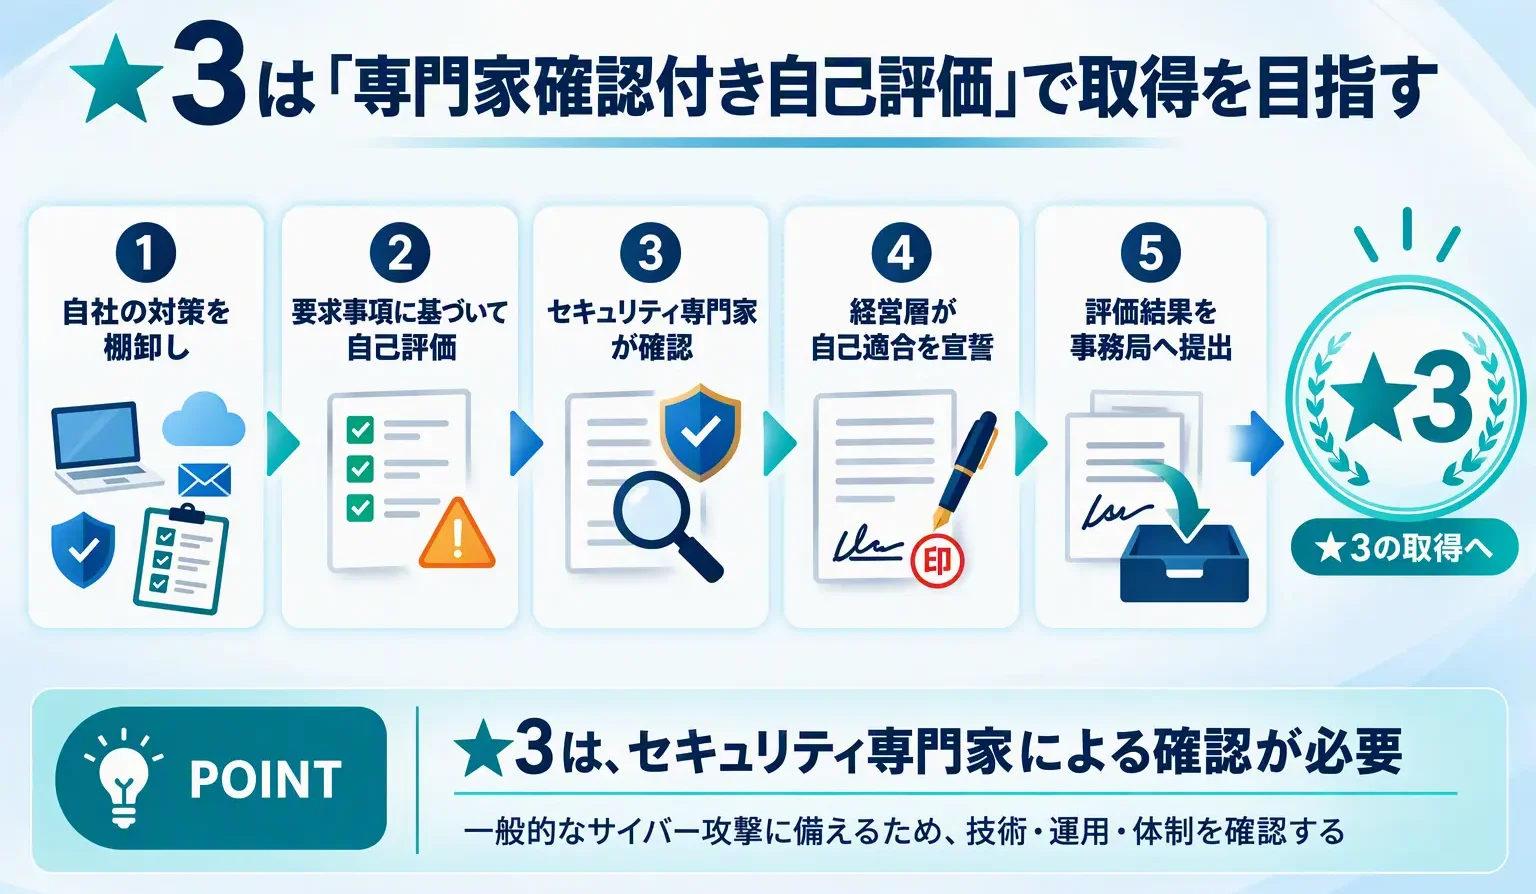
たとえば、取引先から機密性の高い情報を大量に預かってはいないものの、メールやクラウドサービスを利用して業務を行う企業では、まず★3の要求事項を使って自社の対策を棚卸しする方法が考えられます。
★4は被害拡大の防止まで求められる水準
★4は、初期侵入を防ぐだけでなく、侵入後の被害拡大防止や目的遂行のリスク低減まで求められる段階です。
取引先のデータやシステムを保護するための対策、サプライチェーンにおける自社の役割に応じた強靱化策も評価されます。
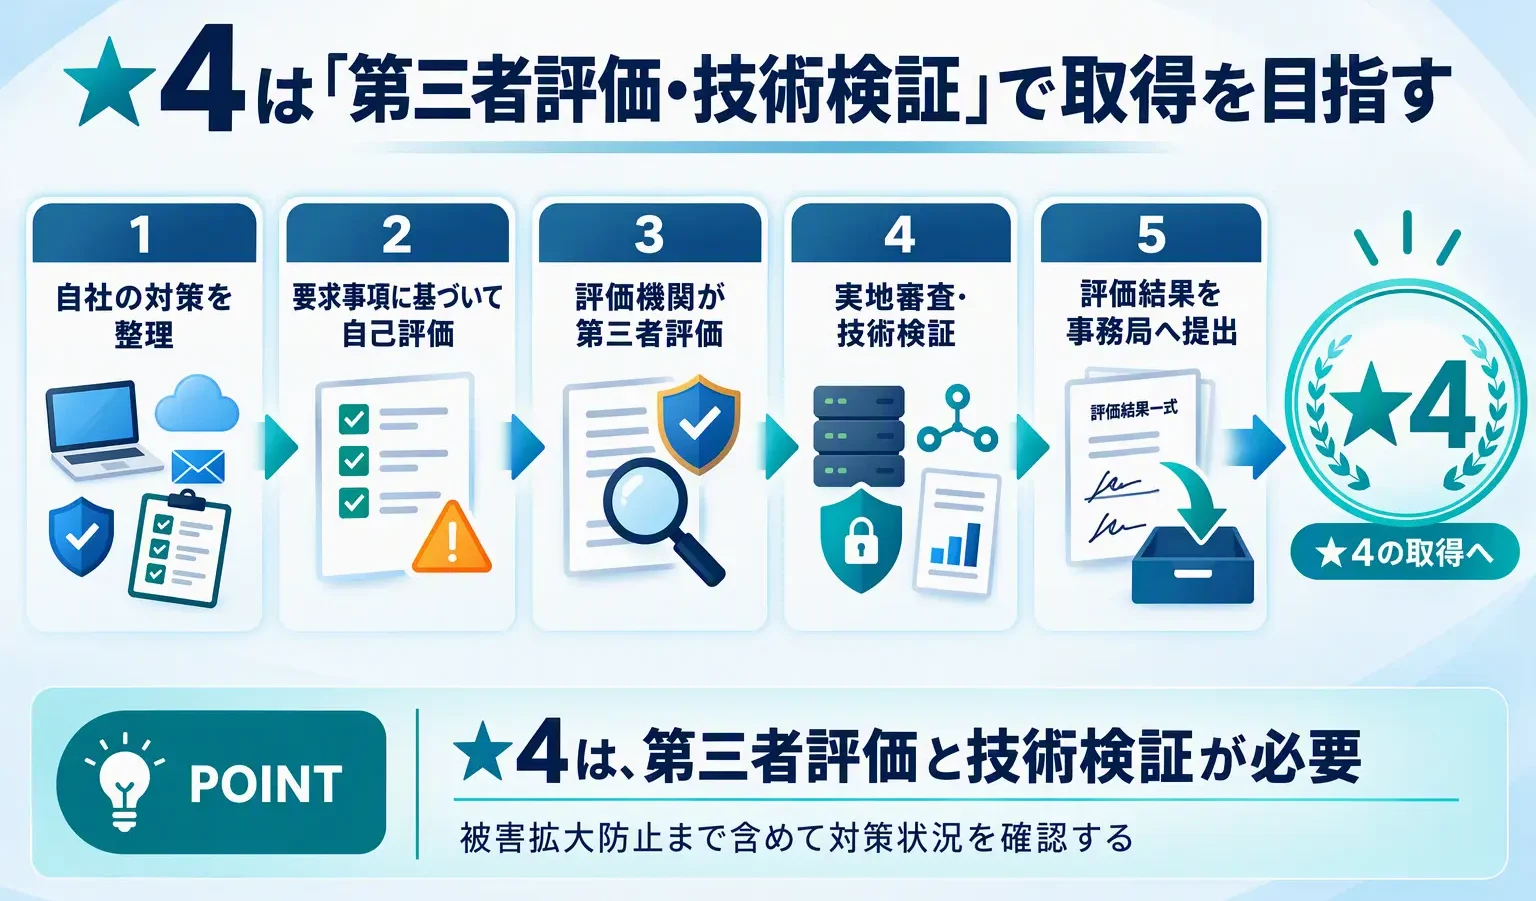
評価機関による第三者評価に加え、文書確認、実地審査、技術検証が行われます。そのため、重要な業務システムを受託している企業や、取引先の重要情報を継続的に扱う企業では、★4の必要性が高くなる可能性があります。
自社は★3と★4のどちらを選ぶべき?
判断するときは、企業規模だけでなく、次の項目を確認しましょう。
- 取引先から求められているセキュリティ水準
- 預かっている情報の重要度と量
- 自社システム停止時に取引先へ与える影響
- サプライチェーンにおける自社の役割
- 第三者評価や技術検証に対応できる社内体制
たとえば、取引先から「★3相当の対策」を求められている場合は、まず現在の設定・規程・運用状況を★3の要求事項に沿って確認します。一方、システム停止が複数の取引先へ波及する企業では、★4を想定した体制整備も検討対象になります。
なお、SCS評価制度は任意の制度です。どの段階を取引条件として扱うかは契約当事者間で決められるため、「中小企業だから一律に★3」「大企業だから必ず★4」と判断するものではありません。
Microsoft 365を利用している企業が今できる準備
★3・★4は、特定のセキュリティ製品を導入すれば取得できる制度ではありません。Microsoft 365を利用している場合も、製品の設定だけでなく、社内規程、従業員教育、点検、インシデント対応などを含めて準備する必要があります。
★3を目指す場合に、技術・運用・体制のどこから確認すべきかを詳しく知りたい方は、関連記事もあわせてご覧ください。
【事例集】働き方は、ここまで変わる。導入事例7選
新しい機能を社内に浸透させる過程で、操作に関する問い合わせ対応や独自の運用ルールの乱立にお悩みの管理者様は少なくありません。本資料では、Microsoft 365の導入や運用定着、セキュリティ基盤の構築における実践的な事例集をご用意しました。
・従業員規模別(300名以下・301名以上)の厳選した7つの成功事例をご紹介
・運用ルールの体系化や、社内SNS活用による組織活性化のヒントを収録
Microsoft 365担当者様の負担軽減と、貴社のスムーズな運用定着を実現する一助としてぜひご活用ください。
▼【Microsoft 365導入事例】をダウンロードする

よくある質問(FAQ)
- Q★3を取得せず、最初から★4を目指せますか?
- A
はい。★3を事前に取得していなければ★4を取得できないという関係ではありません。ただし、★4は★3の水準を含むため、要求事項と評価対応を事前に確認する必要があります。
- Q★3を取得した後に★4へ切り替えられますか?
- A
現時点の公式情報では、将来的な★4取得を妨げるルールは示されていません。まず★3水準を整え、その後、取引要件や事業拡大に応じて★4を検討する進め方も考えられます。
- Q★3や★4を取得した企業は公表されますか?
- A
はい。★3または★4を取得した企業は、制度運営を担うIPAのWebサイトで公開される予定です。公開項目や掲載方法などの詳細は、制度の具体化に伴って案内されます。
まとめ
- ★3では、一般的なサイバー攻撃に備えるための基礎的な対策が求められる
- ★4では、侵入後の被害拡大防止や取引先の保護まで含む、より包括的な対策が求められる
- 企業規模ではなく、取引先からの要請や扱う情報、自社の役割を踏まえて選ぶ
★4は★3の要求事項を含みますが、★3を取得してからでなければ★4を取得できないわけではありません。自社がサプライチェーンの中で担う役割や、セキュリティ事故が取引先へ与える影響を整理したうえで、目指す段階を判断しましょう。
貴社のお悩みをお聞かせください
私たちは、数あるクラウドツールの中でもMicrosoft 365に特化して支援を行ってきました。
だからこそ、導入前の検討・設計から、移行、運用、社内への定着まで、企業が「つまずきやすいポイント」を熟知しています。
【例えば、こんなご相談をよくいただきます】
- 「導入したものの、一部の機能しか使えておらず、もっと業務効率化に活かしたい」
- 「自社の課題や働き方に合った、最適なライセンスプランや運用ルールを見直したい」
- 「全社へのツール定着や、情報システム部門の管理負担を軽減する方法を相談したい」
13年以上・350社以上の導入実績をもとに、貴社の課題に寄り添った最適な運用をご提案します。
「まずは現状のモヤモヤを聞いてほしい」といった些細なご相談でも構いません。ぜひお気軽にお声がけください。

参考資料
本記事の作成にあたり、以下の経済産業省、IPA、Microsoftの公式情報を参考にしています。