「SCS評価制度の★3を目指したいものの、要求事項を読んでも何から手を付ければよいか分からない」「内容が幅広く、自社の誰が対応するのか整理できない」と悩む中小企業のIT担当者も多いのではないでしょうか。
SCS評価制度とは、サプライチェーンを構成する企業のセキュリティ対策状況を、共通の基準で評価・可視化する制度です。★3は、一般的なサイバー脅威に対処できる水準として位置付けられています。
結論として、★3への対応はIT担当者だけでは完結しません。ガバナンスから復旧までの7つの分野について、社内体制、ルール、技術対策、教育、点検、記録を組み合わせて整備する必要があります。
本記事では、SCS評価制度★3の要求事項を7つの分野に分け、中小企業の実務に置き換えて分かりやすく解説します。
SCS評価制度が始まる背景や制度全体の仕組みから確認したい方は、関連記事もあわせてご覧ください。
※本記事は2026年10月9日時点の公表情報をもとに作成しています。
この記事のポイント:
- ★3は26の要求事項と、それを具体化した81の評価基準で構成される
- ガバナンスから復旧まで、組織全体で7分野に対応する
- 製品導入だけでなく、ルール・教育・点検・記録の整備も必要になる
★3では26の要求事項と81の評価基準を確認する
IPAが公表している★3・★4の要求事項・評価基準は、7つの大分類(本記事では「分野」と表記)で構成されています。★3では、26の要求事項と、その内容を具体化した81の評価基準をもとに対応状況を確認します。
「要求事項」は、企業が達成すべき対策の方向性を示したものです。一方、「評価基準」は、要求事項を満たしているか確認するための、より具体的なチェック項目です。
そのため、準備工数を考えるときは、26の要求事項だけでなく、実際の確認単位となる81の評価基準まで見ることが重要です。
★3と★4では、求められる対策水準だけでなく、要求事項の範囲や評価方法、有効期間も異なります。どちらを目指すべきか迷っている方は、関連記事をご覧ください。
★3の要求事項を7つの分野で整理
7つの分野と主な確認内容は次のとおりです。
| 分野 | 主な確認内容 |
|---|---|
| ガバナンスの整備 | 責任者、社内体制、方針、守秘義務 |
| 取引先管理 | 委託先や外部サービスとの関係 |
| リスクの特定 | 端末、ソフトウェア、情報資産の把握 |
| 攻撃等の防御 | ID、認証、アクセス権、端末、更新、マルウェア対策、ネットワーク境界、バックアップ、教育 |
| 攻撃等の検知 | 通信やアクセスの監視、異常の確認 |
| インシデントへの対応 | 対応手順、対応体制、報告経路、対外連絡 |
| インシデントからの復旧 | 目標復旧レベル、代替手段、事業継続 |
ガバナンスの整備
セキュリティ対策を誰が統括し、誰が実務を担当するのかを明確にします。専任部署の有無よりも、役割・責任・権限・連絡先が定められ、社内で共有されていることが重要です。
また、体制や方針を決めるだけでなく、定期的に点検し、見直した結果を記録として残します。
取引先管理
顧客、委託先、外部サービス事業者などと、自社の業務やシステムがどのようにつながっているかを把握します。
機密情報の取扱い方法や、インシデント発生時の役割分担が契約書などで明確になっているかも確認します。
リスクの特定
適切な対策を行うには、まず「何を守るのか」を把握しなければなりません。
パソコン、サーバー、ソフトウェア、ネットワーク、外部サービス、機密情報などを洗い出し、利用者、管理者、保存場所、共有範囲を整理します。
攻撃等の防御
★3の評価基準81件のうち48件を占める、最も確認項目が多い分野です。
- ユーザーIDや管理者IDの管理
- パスワードや認証方法の設定
- アクセス権の管理
- 端末の安全な設定
- 更新プログラムの適用
- マルウェア対策
- ネットワークの分離と境界の防護
- バックアップ
- インシデント発生時に備えた従業員への教育・訓練
対策を導入するだけでなく、退職者のID削除や権限の見直しなど、継続的な運用も必要です。
攻撃等の検知
サイバー攻撃を完全に防ぐことは難しいため、不審な通信やアクセスを早期に把握できる仕組みを整えます。
「何を監視するのか」「異常を誰に通知するのか」「通知後に何を確認するのか」まで決めることが大切です。
インシデントへの対応
端末の紛失、不審なメールの開封、アカウントの乗っ取りなどに備え、連絡先と初動手順を決めます。
IT担当者への報告、端末の隔離、認証情報の変更、被害状況の確認、経営層や取引先への報告判断などを整理し、訓練によって実際に行動できるか確認します。
インシデントからの復旧
インシデント発生後に、重要な業務やシステムを復旧するための準備です。
バックアップの対象・保存先・取得頻度だけでなく、優先して復旧する業務、復旧手順、判断責任者も決めておくと安心です。★4ではバックアップから実際に復元できるかの確認まで求められるため、★3のうちから試しておくと★4への備えにもなります。
★3対応では「実施した記録」も重要
★3の準備では、対策を実施するだけでなく、その状況を説明できるようにする必要があります。
たとえば、アクセス権を定期的に確認していても、確認日、確認者、確認結果が記録されていなければ、継続的に実施していることを示しにくくなります。
各評価基準について、次の内容を整理しましょう。
- 誰が担当するのか
- どのルールに基づいて実施するのか
- どの頻度で点検するのか
- 結果をどこに記録するのか
- 問題があった場合に誰へ報告するのか
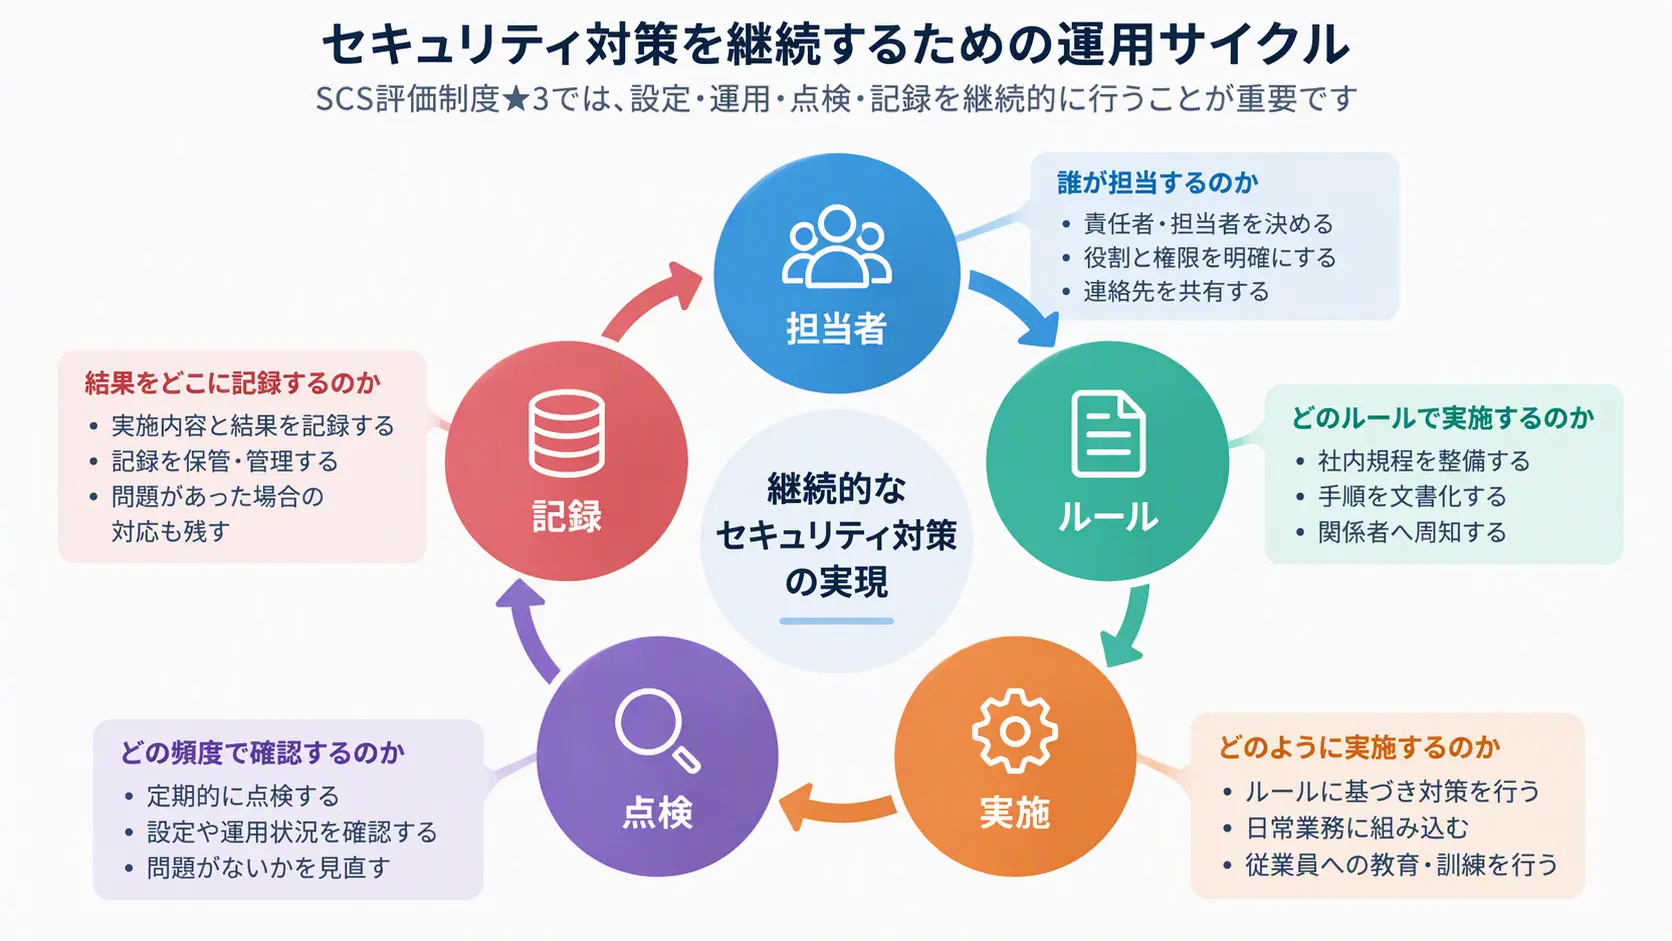
★3対応では、「実施しているはず」ではなく、実施状況を確認・説明できる状態にすることが大切です。
★3は専門家確認付き自己評価
★3は、自社だけで完結する単純な自己申告ではありません。
取得を希望する企業が要求事項・評価基準に基づいて自己評価し、その結果について、制度上の要件を満たすセキュリティ専門家による確認と、必要に応じた助言を受けます。最終的には、専門家の署名と経営層による自己適合宣誓を含む評価結果を事務局へ提出する仕組みです。
専門家へ確認を依頼する前に、IT環境、社内規程、現在の対策、点検記録、未対応項目を整理しておくと、確認を進めやすくなります。
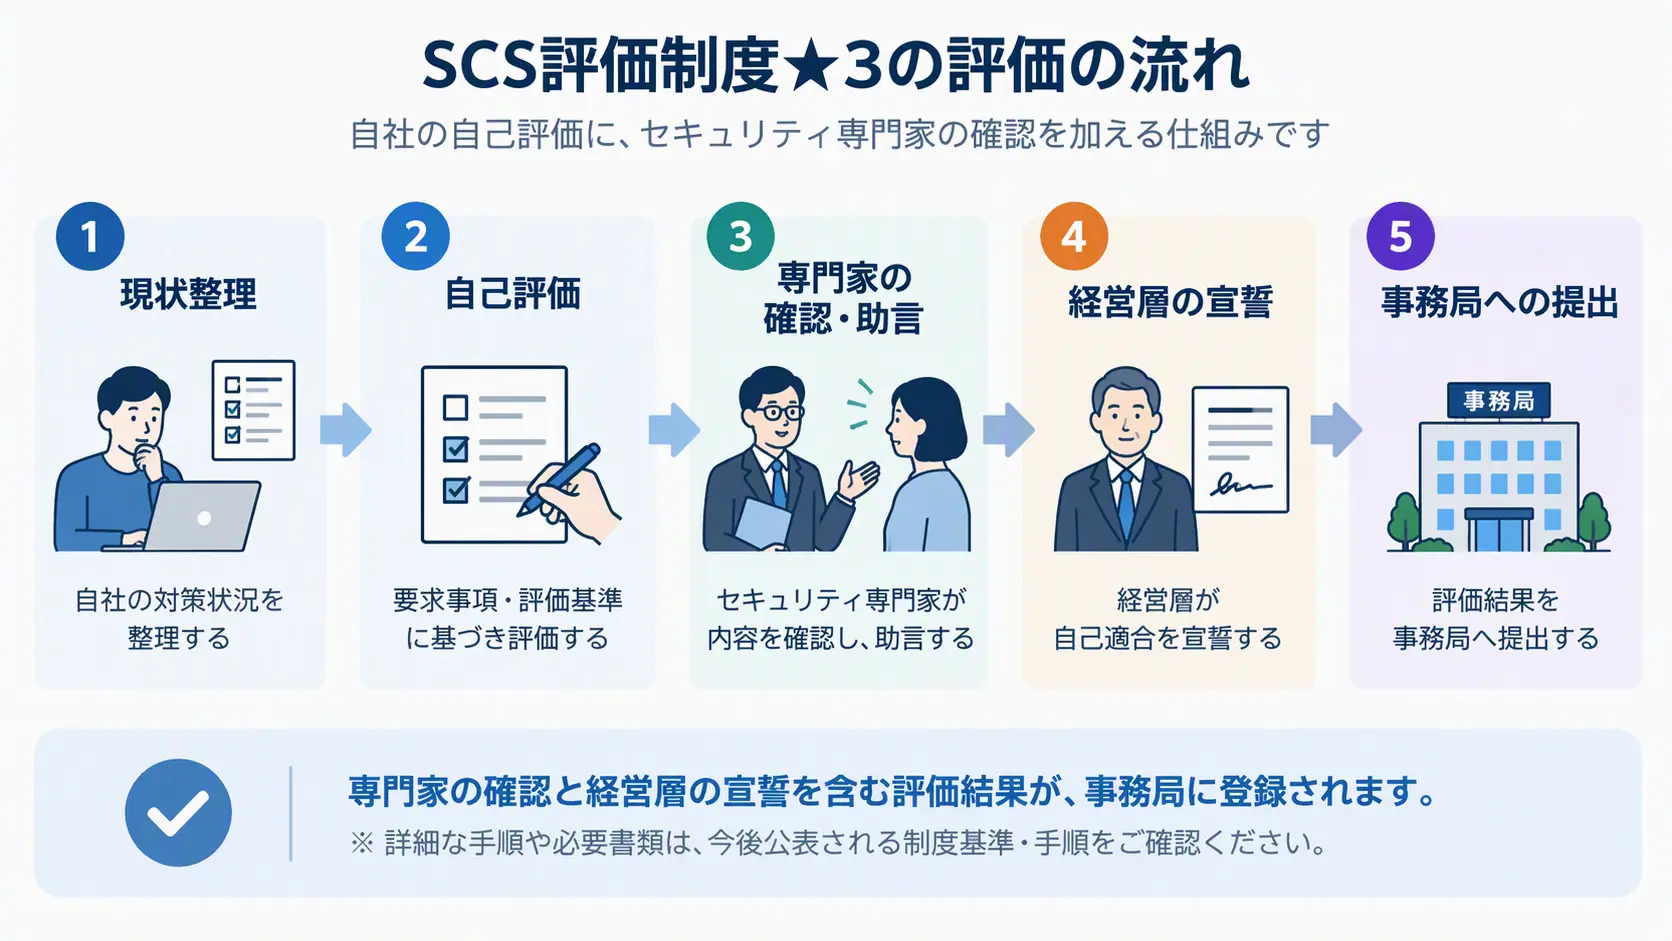
※評価結果を提出すれば必ず登録されるわけではありません。事務局による申請内容の確認を経て、問題が認められない場合に台帳へ登録・公開されます。
【事例集】働き方は、ここまで変わる。導入事例7選
新しい機能を社内に浸透させる過程で、操作に関する問い合わせ対応や独自の運用ルールの乱立にお悩みの管理者様は少なくありません。本資料では、Microsoft 365の導入や運用定着、セキュリティ基盤の構築における実践的な事例集をご用意しました。
・従業員規模別(300名以下・301名以上)の厳選した7つの成功事例をご紹介
・運用ルールの体系化や、社内SNS活用による組織活性化のヒントを収録
Microsoft 365担当者様の負担軽減と、貴社のスムーズな運用定着を実現する一助としてぜひご活用ください。
▼【Microsoft 365導入事例】をダウンロードする

よくある質問(FAQ)
- Q★3では専任のCISOやセキュリティ部門が必要ですか?
- A
特定の役職名や部門名だけで判断するのではなく、必要な役割・責任・権限・連絡先が定められているかが重要です。自社の規模に合わせて、経営層と兼任担当者が連携する体制も検討できます。
- QすでにISMSを取得していれば、そのまま★3も取得できますか?
- A
ISMSとは、企業が情報セキュリティを継続的に管理・改善するための仕組みです。SCS評価制度とISMSは別の制度であるため、ISMSを取得しているだけで★3を取得できるとは限りません。ただし、既存の規程、台帳、教育記録などを活用できる可能性があります。
- Q要求事項への対応はどの部門から始めればよいですか?
- A
まずIT担当者が自社のIT環境を整理し、契約・教育・対外連絡など、他部門の協力が必要な項目を切り分ける方法が考えられます。そのうえで経営層と共有し、項目ごとに担当部門を決めましょう。
まとめ
- ★3では26の要求事項と81の評価基準を確認する
- 要求事項はガバナンスから復旧までの7つの分野にわたる
- 技術対策だけでなく、体制・ルール・教育も整備する
- 点検・記録で対策の実施状況を示す
- IT担当者だけでなく、経営層や関係部門と連携する
SCS評価制度★3への準備では、要求事項を自社の業務や体制に置き換えて確認することが大切です。
まずは現在の対策を整理し、各評価基準について担当者・運用方法・記録の有無を確認しましょう。
貴社のお悩みをお聞かせください
私たちは、数あるクラウドツールの中でもMicrosoft 365に特化して支援を行ってきました。
だからこそ、導入前の検討・設計から、移行、運用、社内への定着まで、企業が「つまずきやすいポイント」を熟知しています。
【例えば、こんなご相談をよくいただきます】
- 「導入したものの、一部の機能しか使えておらず、もっと業務効率化に活かしたい」
- 「自社の課題や働き方に合った、最適なライセンスプランや運用ルールを見直したい」
- 「全社へのツール定着や、情報システム部門の管理負担を軽減する方法を相談したい」
13年以上・350社以上の導入実績をもとに、貴社の課題に寄り添った最適な運用をご提案します。
「まずは現状のモヤモヤを聞いてほしい」といった些細なご相談でも構いません。ぜひお気軽にお声がけください。

参考資料
本記事の作成にあたり、以下の経済産業省、IPAの公式情報を参考にしています。